モノのインターネット(IoT)は、ネットワークセキュリティの侵害を狙うダークウェブのサイバー犯罪者に対して脆弱です。
AIの敵対的利用が、IoTの脆弱性を悪用するハッカーの新たな武器になっています。
IoTのサプライチェーン全体でのゼロトレランス・アプローチが必要です。
ダークウェブは、匿名性の隠れ蓑の下で違法行為が盛んに行われる秘密の市場へと発展してきました。
アクセスが制限されているためにセキュリティ管理がそれほど厳しくなく、分散型構造をとるダークウェブは、悪意のある活動を行いやすい市場となっています。モノのインターネット(IoT)は、デバイスの相互接続性と脆弱性により、ダークウェブで活動するサイバー犯罪者にとって魅力的な標的です。侵害されたIoTデバイスがひとつの脆弱なリンクと化して、ネットワーク全体のセキュリティを脅かす可能性があるのです。デバイスが侵害されると、身代金の要求をはじめ、規制当局からの罰金、評判の低下、修復費用など、金銭的な影響も莫大なものになります。
相互接続しているために本質的に脆弱性をはらむIoTデバイスは、サイバー犯罪者にとって魅力的な侵入口です。デバイス一つを攻略するだけで多数に被害を及ぼすことができる可能性が大きいため、非常に狙われやすいのです。
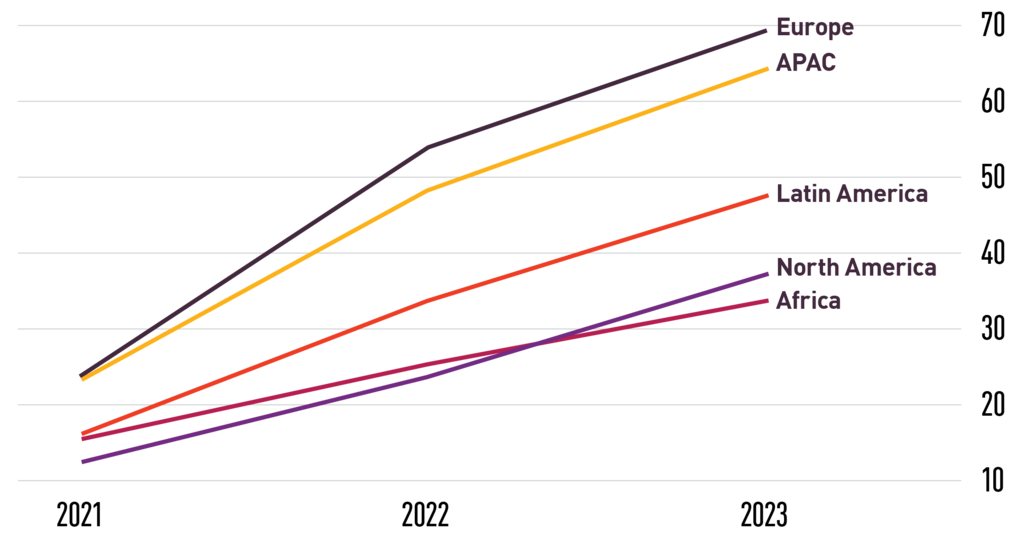
チェック・ポイント・ソフトウェア・テクノロジーのレポート「チェック・ポイント・リサーチ」によると、IoT機器を標的としたサイバー攻撃が急増しており、その傾向はあらゆる地域と分野で確認されています。1週間当たりのインシデント発生件数が最も多いのはヨーロッパで、平均すると1組織あたり約70件のIoTへ攻撃が発生しています。
ダークウェブへのゲートウェイ
PSAサーティファイドの調査によると、IoTデバイスへの攻撃が成功した場合の平均的な被害額は33万米ドルを超えます。フォレスターのレポートでは、IoTデバイス経由で侵害の被害にあった企業の34%は、非IoTデバイスに対するサイバー攻撃よりも累積被害総額が大きく、その範囲は500万米ドルから1,000万米ドルでした。
セキュリティの脆弱性を悪用すれば、デバイス、ネットワーク、機密データに不正にアクセスし、様々な攻撃を仕掛けることができます。例としては、侵害されたIoTデバイスを踏み台にしてボットネット感染を拡大する、ゾンビ化して分散型サービス妨害(DDoS)、ランサムウェア、増殖攻撃を仕掛ける、仮想通貨のマイニングやダークウェブに必要な計算能力を搾取するなどが挙げられます。
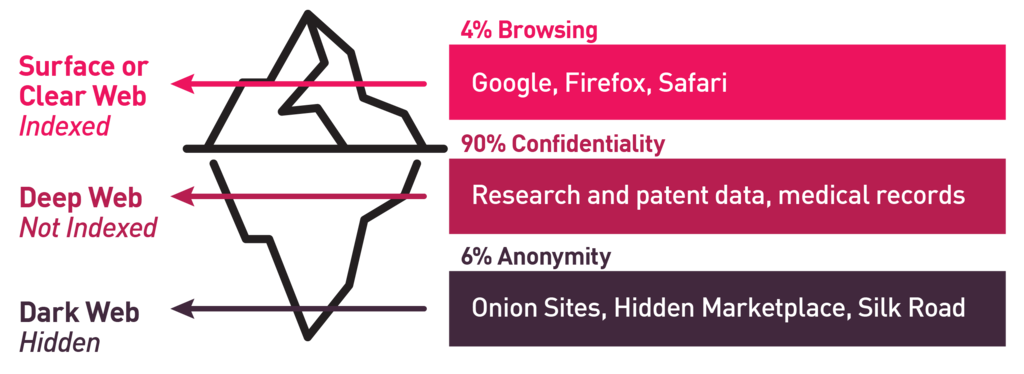
ダークウェブは、不正な活動を促進するためのツールと関連サービスという武器庫の役割を一手に引き受けています。カスペルスキーの調査によると、ダークウェブでは、IoTに関連するサービスを中心に闇取引が盛んに行われていることが明らかになりました。特に、IoTボットネットを通じて組織化されるDDoS攻撃には大きな需要があるようです。2023年上半期、カスペルスキーは、様々なダークウェブ・フォーラムでDDoS攻撃サービスの広告を700件以上確認しています。
IoTデバイスは、この裏社会の市場で貴重な資産となっています。ダークウェブでは、侵害されたデバイスの価値は、デバイス自体の小売価格よりも高いことがよくあるのです。メッセージサービスのテレグラムで、ダークウェブの製品やサービスの取引に使用されるチャンネルを調べると、詐欺ページ、様々な悪意のある活動を取り上げたチュートリアル、利用方法を含む有害な設定ファイル、SSHクラッカーなどに遭遇します。このように、ハッキング・リソースから匿名化サービスまで基本的に何でも、侵害されたデバイスを資産として利用するためのあらゆるツールを見つけることができるのです。これらに加えて、膨大な量の機密データが売買されています。
AIが持つ闇の力
敵対的な機械学習を使用して、機械学習システムを攻撃、欺瞞、迂回することができるようになってきています。IoTとAIの組み合わせにより、ダークウェブを起点とする攻撃が次のような前例のないレベルにまで押し上げられています。
· 悪用の自動化:AIアルゴリズムは、脆弱性やセキュリティ上の欠陥をスキャンするプロセスと、それに続く悪用手法を自動化します。これにより、人手を介さない大規模攻撃への扉が開かれます。
· 適応型攻撃:AIにより、攻撃者は攻撃中に遭遇した反応や防御を分析することで、リアルタイムで戦略を調整できるようになりました。この適応能力は、IoTハッキングや攻撃を効果的に検知・軽減する上で、従来のセキュリティ対策にとって大きな課題となります。
· 行動分析:AI主導の分析により、IoTデバイスとユーザーの行動を調査し、パターン、異常、脆弱性を特定することができます。悪意のある行為者は、この機能を利用してIoTデバイスをプロファイリングし、その弱点を利用し、セキュリティ・システムからの検出を回避することができます。
· 敵対的攻撃:敵対的攻撃は、AIモデルやIoTデバイスを騙して不正確な判断や意図しない判断をさせるもので、セキュリティ侵害につながる可能性があります。これらの攻撃は、システムのアルゴリズムや脆弱性の弱点を突くことを目的としています。
ゼロトレランス・セキュリティ
IoTとAIの融合は多くのメリットをもたらしますが、同時に新たな課題ももたらしました。IoTセキュリティとデバイスのレジリエンス(強靭性)を強化し、機密データを保護するために、企業はIoTサプライチェーン全体にわたって、わずかな脆弱性も見逃さないゼロトレランス原則に基づく包括的なセキュリティ対策の実施が必要です。
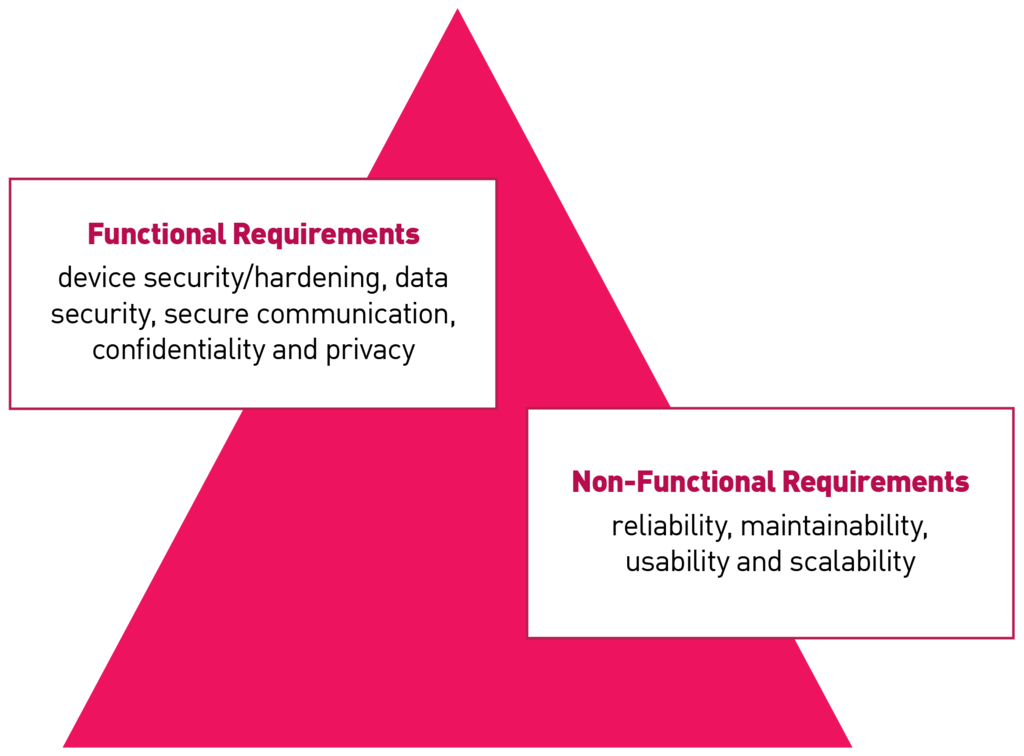
データ・セキュリティ、デバイス・セキュリティ、セキュアな通信、機密性、プライバシーといった機能要件と、保守性、信頼性、ユーザビリティ、スケーラビリティなどの非機能要件が、IoTデバイスにおけるセキュリティ管理の重要度を浮き彫りにします。加えて、安全な通信、アクセス制御、暗号化、ソフトウェアパッチ、デバイスの堅牢化なども重要です。これらを包括したセキュリティ・プロセスの一環として、「セキュア・バイ・デザイン」や「セキュア・バイ・デフォルト」などの業界標準、毎週地域別に分類された組織ごとのIoT攻撃の平均数などに着目した対策の検討は不可欠です。
IoTセキュリティ手順を標準化し、業界全体のセキュリティ標準を確立するには、業界におけるコラボレーションとアライアンスが極めて重要になります。ばらばらなIoTセキュリティを統合することで、企業は全体的な価値提案を強化し、義務付けられた規制に対するコンプライアンスを確保することができるでしょう。
今日の状況では、多くの地域で、製品の販売時や、情報提供依頼書や提案依頼書の募集に応じる際に、厳格なセキュリティ基準の遵守が求められています。強固で理想的なオンデバイス・セキュリティ機能を持つIoTメーカーは、競合他社とは一線を画す明確な優位性を示すことができます。さらに、専用のIoTセキュリティ制御を組み込むことで、シームレスでスケーラブルかつ効率的な運用が可能になり、緊急のソフトウェア更新の必要性が減ります。
IoTにセキュリティを組み込むことで、設備総合効率(可用性×性能×品質で定義される製造生産性の測定値、OEE)を強化する上で重要な役割を果たすだけでなく、正式リリース前のIoTファームウェアで早期バグ検出が容易になります。さらに、セキュリティインシデントの予防と対策に向けて確実に取り組む姿勢を示すことにもつながります。
IoTセキュリティの優先順位を上げることで、安全で信頼性の高いIoTエコシステムの確立に積極的に貢献し、認知度の向上、ステークホルダーの教育、信頼の醸成、長期的な顧客ロイヤルティの育成にも役立ちます。最終的には、市場での信頼性と評価が高まるでしょう。IoTデバイスのセキュリティを確保することは、IoTデバイスが悪のダークウェブ軍団の手に落ちるのを防ぐためにも、企業の存続のためにも不可欠なのです。