クラウド・ネイティブ・アプリケーション保護プラットフォーム(CNAPP)は、リスク管理に役立つ一方、攻撃の防止より警告や修復に重点を置いているため、進化する脅威に対してクラウド環境が脆弱な状態になる傾向があります。
組織がクラウド環境のセキュリティを確保するためには、リアルタイムで人工知能(AI)を活用するツール及びゼロトラスト・セキュリティ・モデルなど、予防第一の積極的なアプローチを採用し、リスクが顕在化する前に最小限に止める必要があります。
CNAPPは、Webアプリケーションファイアウォール(WAF)及び仮想セキュリティゲートウェイのような予防的ソリューションと組み合わせることにより、リスクの深刻度を低減し、重要な脅威に対し効果的に優先順位をつけることが必要です。
今日のクラウド主導の世界において、サイバーセキュリティは基本戦略の重要事項となっています。
その結果、重要なクラウド環境を保護する手段としてCNAPPが広く注目されています。これらのセキュリティ・ソリューションは、開発から導入まで、ライフサイクル全体を通じてクラウドネイティブ・アプリケーションを保護するように設計されています。
CNAPPはリスクの特定と管理をサポートする一方で、重点が置かれているのは攻撃の防止よりも、ユーザーへの警告と対処法の提案です。組織がクラウド技術を急速に採用する中、関連する脅威を取り巻く状況は進化し、CNAPPの限界が露呈してきています。
強固なクラウドセキュリティを実現するには、ゼロトラスト・モデルを含む、予防第一のリアルタイム・セキュリティアプローチへの移行が不可欠です。
クラウドセキュリティに対するリスクの高まり
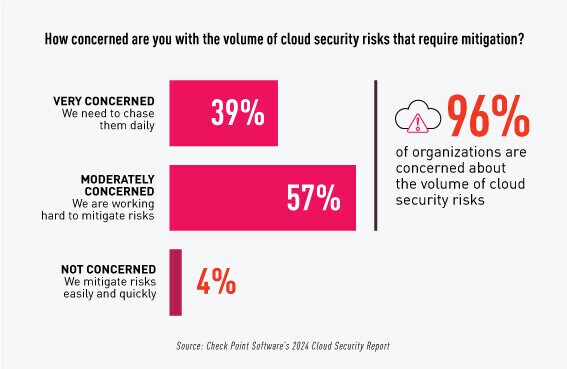
2023年から2024年にかけて、世界全体におけるクラウドセキュリティのインシデントは154%増加。その一方、当社の調査によると、リスクを迅速かつ効果的に修復できる能力を持つ組織はわずか4%に過ぎません。
厳格なコンプライアンス基準に従わなければならない世界的なクラウド・ネットワークへの依存度が高まる中、クラウドにおける「パッチワーク・セキュリティ」の責任は急増しています。すべての組織が、予防第一のサイバーセキュリティ体制を確立することを重要な戦略目標にすべきなのです。
残念なことに、サイバーセキュリティはイノベーションを遅らせるものだと見なされがちです。実際には、強力なサイバーセキュリティによって組織はイノベーションとスピードに集中することができるため、サイバーセキュリティはビジネスを実現可能にするものだと言えます。CNAPPのみでこれを達成することはできません。組織は、このようなサイバーセキュリティの態勢を実現するため、設計によるネットワークの安全性を重視する必要があります。
予防ではなく対応
クラウド環境はより複雑になってきており、これに伴いリスクも増え続けています。これらのリスクには、誤設定、オープンソースの脆弱性、巧妙なマルウェアなどが含まれます。CNAPPソリューションは、潜在的な脅威をユーザーに警告し、改善策を提案することでこれに対処します。警告や提案は役に立つかもしれませんが、真に必要とされる「予防」には対処できません。
CNAPPの主な特徴の一つは、重要なリスクに優先順位をつけ、警告による疲労を軽減することです。CNAPPは、脆弱性やコンフィギュレーションなどのさまざまな指標を関連付け、最も差し迫った懸念を特定することにより、これを実現します。実は、ここに問題があります。CNAPPは警告とリスク管理に重点を置き、攻撃を未然に防ぐものではないからです。
このパラドックスは、CNAPPが脆弱性を特定できても、その脆弱性が悪用されるのを阻止することができないことを考えれば明らかです。これは、CNAPPの現在のモデルが、積極的な防御ではなく、対応と修復を中心に構築されているためだと言えます。つまり、CNAPPはリスクへの対応に役立つ一方、リスクの顕在化を防ぐことはできないのです。
修復の遅れ
CNAPPが最も重要なリスクを特定したとしても、多くの場合、修復のスピードが課題になります。多くの組織が脆弱性への対処にかかる時間に苦慮しており、攻撃者に悪用される隙を残しているのです。最も重要な脆弱性に対処するのに、平均2日かかるとクラウドセキュリティアライアンスは指摘しています。
この遅れは、今日のクラウドセキュリティにおける重要な弱点となっています。CNAPPソリューションもまた、ゼロデイ脆弱性に関して不十分です。スレット・アナリシス・グループ(Threat Analysis Group)によると、ゼロデイ脆弱性の悪用は、2022年に確認された62件から、2023年には97件へと大幅に増加しています。CNAPPのみで追いつくことはできないのです。
さらに、リスクの数が増えるにつれて、実際に修復される脆弱性の割合は減少します。CNAPPは、未対処のリスクが増え続ける中、誤った安心感を与える可能性があるとも言えるでしょう。
リアルタイムの予防とゼロトラストの採用
組織は、CNAPPの限界を克服するために積極的なアプローチを採用しなければなりません。包括的なクラウド・プロテクションを実現するには、リアルタイムの防御とゼロトラスト・セキュリティ・モデルの導入が不可欠です。包括的なクラウドセキュリティ態勢の主要な構成要素を理解することが、その第一歩となります。
ネットワークとワークロードにおけるAIを活用したリアルタイム防御
クラウドアプリにおけるゼロデイ攻撃を防止するため、クラウド環境には、パターンと行動を分析する高度なAIを搭載したWAFソリューションが必要となります。このAIを活用した検知は、時代遅れであるシグネチャベースのWAFよりもはるかに効果的です。ある調査によると、効果的かつ広範なAIと自動化を導入している組織は、他の組織よりも平均して約100日早く侵害を防いでいることが示されています。
このような戦略的AIは、リアルタイム防御のもう一つの重要な要素である、コンテキストに基づく意思決定も可能にします。セキュリティ・ソリューションは、実行されたコード及びオープンソースのコンポーネントなど、ワークロード環境全体に基づいて意思決定を行うことができなければなりません。これにより、修復時間を数時間から数分、数秒に短縮することが可能になります。
適応的なゼロトラスト・セキュリティ
各組織は、パブリック、プライベート、またはクバネティス(Kubernetes)のようなオープンソースシステムに関わらず、すべてのクラウド環境に適用される統一されたゼロトラスト・ポリシーを持つべきです。一貫性を保ち、不必要な盲点をなくすためには、統一されたポリシーとログを持つ単一のウィンドウが不可欠となります。
これらのポリシーは、役職及び職務などのアイデンティティに基づいて適応可能にすることで、組織全体のリスクを制限すべきです。同様に、ゼロトラストはネットワーク内の横の動きを封じ込め、環境の一部が侵害されても、その脅威が封じ込められるようにします。
予防的コンテキストを備えた強化CNAPP
CNAPP の価値は高いものの、その効果を十分に発揮させるには、WAF、仮想セキュリティゲートウェイ、エージェントベースの保護などの予防ツールと組み合わせる必要があります。これらのツールを統合することで、リスクを低減して警告による疲労を最小限に抑え、最も重要な脅威に集中できるようになるのです。
コードの脆弱性及び設定の問題などの指標を関連付けることにより、CNAPPは最も深刻なリスクを検出することができます。セキュリティは、コードからクラウドまでカバーし、開発(CI/CDパイプライン、リポジトリ、本番環境)における包括的なスキャンから始め、脆弱性を早期に発見しなければなりません。このような全体的なアプローチは、より正確なリスク評価を保証し、セキュリティチームが優先的に意味のある警告を見つけ出すのに役立ちます。
予防への移行が急務
CNAPPは、クラウドセキュリティに関する貴重な洞察を提供する一方、完全なソリューションとして単独で機能することはできません。増大し続ける脅威の状況から、リアルタイムの予防へのシフトとゼロトラスト・モデルの導入が必要となっています。
組織は、これらの積極的な戦略を採用することにより、最終的にCNAPPが作り出すセキュリティの幻想を超え、今日のクラウド環境において、進化する脅威に対する真の保護を実現することができるのです。