サイバーセキュリティは、技術的なコンプライアンスの課題から、グローバルビジネスリーダーにとっての戦略的課題へと進化しました。
現代の最高情報セキュリティ責任者(CISO)は、企業のレジリエンスを確保するため、ビジネス戦略家および関係構築のリーダーとして行動しなければなりません。
経営陣は、組織全体のサイバーセキュリティ戦略の成功に直接貢献することができます。
サイバーセキュリティは、経営課題へと急速に発展しています。サイバーインシデントが、業務運営、業績、顧客やパートナーとの信頼関係に深刻な影響を及ぼしているからです。
一方、依然として多くの組織がサイバーセキュリティを技術的な機能やコンプライアンスの課題として扱っています。地政学的な情勢、規制、サプライチェーンの相互依存性、サイバー犯罪、新興技術の進展によりサイバー環境の複雑性が増す中、このような認識のずれを合わせることは、一層困難になりつつあります。
したがって、サイバーセキュリティは今や中核的な事業上の要請だと言えるでしょう。最高情報セキュリティ責任者(CISO)はその複雑性の中心に位置し、その役割はますます戦略的なものとなっています。
越境、拡大するリスク
国家が支援する活動はエスカレート。同時に、サイバー犯罪の産業化が進展し、ランサムウェアやサプライチェーン攻撃から、フィッシングやソーシャルエンジニアリングを駆使したサイバー詐欺に至るまで、多様な攻撃が存在します。一方、地政学は依然として、サイバーリスク軽減戦略全体に影響を与える最重要要因です。
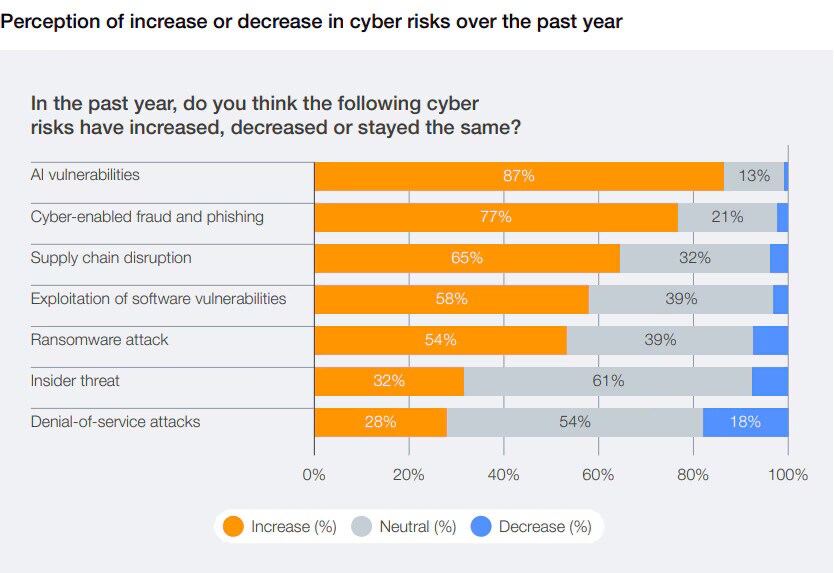
世界経済フォーラムの『グローバル・サイバーセキュリティ・アウトルック2026』によると、調査回答者の87%が、2025年を通じて最も急速に拡大するサイバーリスクとして、AI関連の脆弱性を挙げています。量子コンピューティング、継続的なデジタル化、迅速な製品開発は攻撃対象領域を拡大させ、変化のスピードは、チームが確実に塞ぐことのできる速度よりも速く、セキュリティギャップを生み出しているのです。
こうした圧力に加え、地域ごとに分断された規制が複雑さを増し、時には相反する要件をもたらしています。
CISOはもはや「単なるセキュリティ担当者」ではない
CISOの役割に唯一の青写真はありません。その責務は業界、規模、成熟度、リスクモデルに応じて異なります。CISOは組織構造内の異なる領域に位置し、多様な報告ラインを有しているからです。
一方、その多様性の下で進む変革には、共通要素もあります。CISOに、経営陣や取締役会に対するビジネス戦略家、オペレーショナルリスクのリーダー、信頼できるアドバイザーとしての役割がますます期待されているのです。この変化の原動力となっているのは可視性です。サイバーインシデントの主要な結果として、業務の中断、評判の低下、顧客信頼の喪失が挙げられるようになりました。
多くの管轄区域では、規制枠組みによってCISOの任命が義務付けられ、アカウンタビリティが明確化。このことが、サイバーリスクはガバナンスのリスクであるという考え方を強化しています。CISOはサイバーリスクに対するアカウンタビリティを有する一方で、そのリスクが顕在化するすべてのITシステムや運用技術システムを管理しているわけではないため、権限と同様に影響力も重要となります。
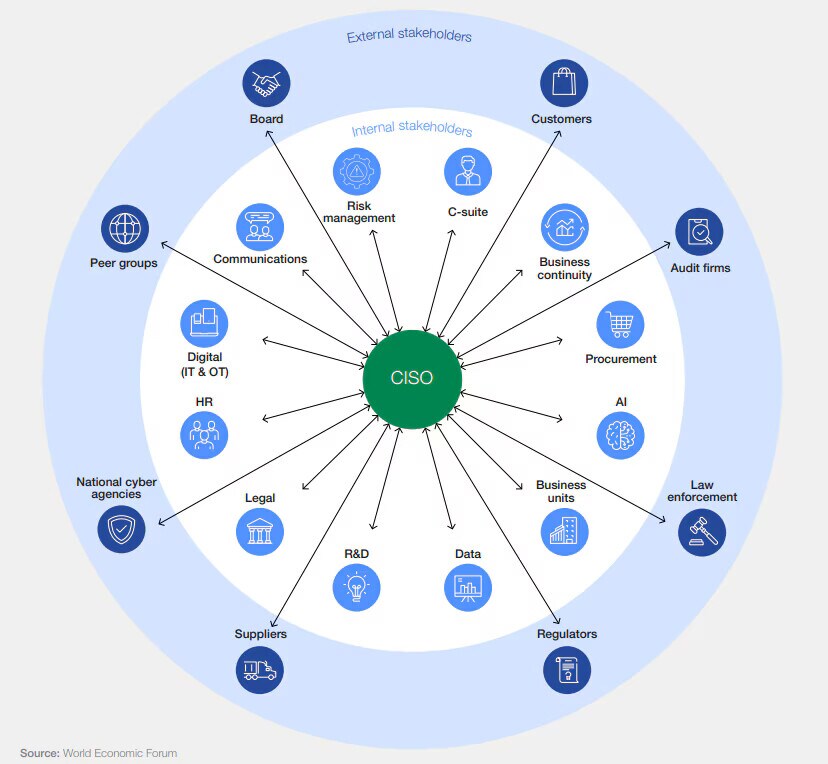
拡大する責務を遂行するため、CISOは戦略的連携ネットワークを構築する必要があります。CISOは、内部のステークホルダー(経営幹部、リスク管理、法務、調達、広報、事業継続、IT/OT、データ、AI、事業部門)と外部のステークホルダー(取締役会、顧客、サプライヤー、規制当局、国家サイバー機関、法執行機関、監査法人、同業他社)が複雑に絡み合う中心に位置しているからです。実践的な教訓は、サイバーリーダーシップとは、関係性に基づくリーダーシップだということです。
複数の役割がもたらす、ビジネスのレジリエンス
サイバーセキュリティが事業課題であるならば、サイバーリーダーシップの実現にはより広範な手段が必要です。サイバーリーダーシップの「構成要素」は、状況に応じてCISOが担うべき役割と見なすことができるでしょう。
第一に、ビジネスパートナーとしてのCISO。これはリスクと機会のバランスを取り、新たなテクノロジーやビジネスモデルの安全な導入を可能にし、セキュリティ対策をビジネス優先事項に結びつける役割です。
次に、レジリエンスの守護者としてのCISO。危機下では、CISOは多大なプレッシャーのもとで意思決定を行い、対応活動を指揮し、信頼を維持しなければなりません。この役割は、サイバーセキュリティを企業のレジリエンス、事業継続性、評判の安定性へと結びつけます。
第三に、コミュニティのリーダーかつストーリーテラーとしてのCISO。サイバーレジリエンスは、サプライヤー、顧客、同業者、規制当局といったエコシステムへの依存度を高めています。信頼関係は、透明性のあるコミュニケーションによって築かれます。技術的な専門用語をビジネス上の具体的な成果に置き換え、万が一の事態が発生した場合でもステークホルダーが適切な対応を取れるよう、十分な情報を提供することが不可欠です。
CISOはまた、人材リーダーおよび文化の推進役としても行動しなければなりません。グローバルなサイバーセキュリティ人材の不足が深刻化し、業界全体でストレスレベルが上昇する中、人材の定着とウェルビーイングはリスク課題となっています。文化的要因も重要です。非技術系の従業員が、統制が存在する理由を理解し、それらを恣意的な障害として感じなくなったときに、最も高い成熟度が達成されます。
最後に、CISOは交渉役としての役割も担います。複雑な組織において、セキュリティの成果は往々にして交渉の結果として生まれます。優先順位を調整し、意思決定を形作り、リソースを確保する際に「できない」から始めない姿勢が求められます。その本質は、サイバー衛生管理とインシデント対応準備という基本を堅持しつつ、イノベーションを育むことにあります。
経営陣への提言
経営陣の関与は必須です。業務を委任したとしても、サイバーリスク管理の最終責任は取締役会が負います。つまり、課題は単にCISOの能力の有無ではなく、CISOを取り巻くシステムが効果を発揮するよう設計されているかどうかにあります。
経営陣への、実践的かつ測定可能な提言は以下の通りです。まず、明確かつ独立したCISOの権限設定から始めます。結果を恐れずに、サイバー態勢を正確に把握することのできる権限です。経営会議にサイバーセキュリティの時間を確保するなど、定期的に積極的に意見を聴取します。CISOが組織内外で関係構築を行う環境を整えます。なぜなら、協働こそがサイバーレジリエンスの中核となる運営モデルだからです。
また、インセンティブと投資も、組織全体のサイバーセキュリティ戦略を成功させる上で不可欠です。スピードや成長だけでなく、セキュリティ成果の達成に対して報酬を得ているでしょうか。組織のリスクエクスポージャーに見合った、セキュリティとコンプライアンス専用の予算枠は確保されていますか。これには最新ツールの導入や人材育成も含まれます。これらの要素が、サイバーセキュリティを技術的な懸念事項から、経営陣の優先課題へと昇華させる助けとなります。
最初の一歩
世界経済フォーラムの白書『Elevating Cybersecurity:Ensuring Strategic and Sustainable Impact for CISOs(サイバーセキュリティの高度化:CISOのための戦略的かつ持続可能な影響力の確保)』は、同フォーラムのグローバルなCISOコミュニティの実践的知見に基づいています。同白書は、サイバーリーダーシップを再構築する力の実践的なマップと、反応的な防御から持続的なレジリエンスへの移行を目指すCISOおよび取締役会に向けた、明確な提言を提供します。
デジタル信頼がビジネスパフォーマンスと不可分である現代において、組織全体でのサイバーセキュリティの高度化は、もはやガバナンス上の選択肢ではありません。それは競争力に関する決断なのです。